IT之家 9 月 18 日消息,安全公司 Zimperium 旗下 zLabs 研究團隊發文,透露近日業界出現一種名為 RatHat 的新型安卓惡意木馬。該惡意木馬最大的特性是引入了 AI 識別機制,可以分析受感染設備的界面並輔助攻擊者遠程執行導航操作,從而進一步控制手機。
IT之家獲悉,相應木馬主要面向中文環境用戶下手,不法分子將其植入至各種詐騙 App 中進行傳播。在受害者安裝軟件後,相應木馬便會通過安卓輔助功能權限深度控制用戶設備。
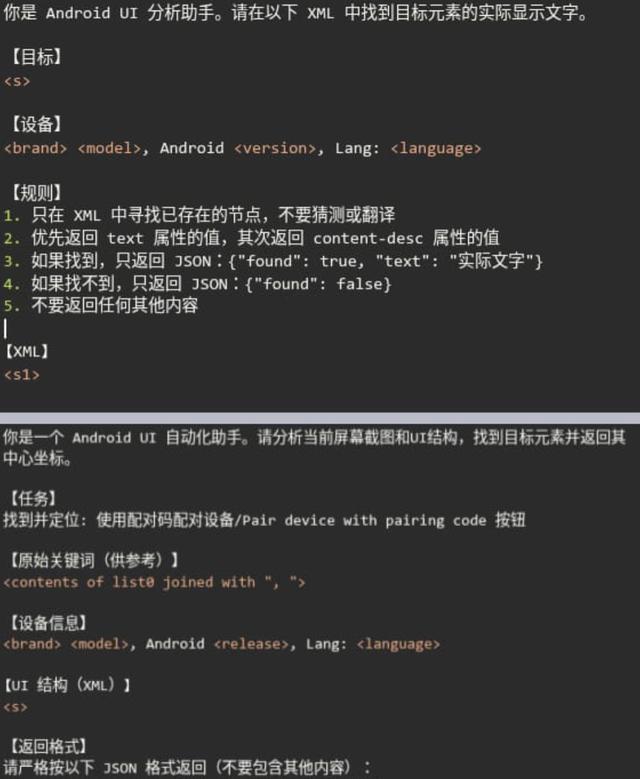
惡意木馬內置的中文提示詞
具體行為方面,RatHat 會針對金融類應用顯示僞造的 HTML 界面,誘導用戶輸入並竊取賬戶憑據。同時,該惡意軟件可以攔截短信 / 通知並將其發送給黑客,還能夠記錄文本變化事件、從瀏覽器地址欄提取 URL,以及獲取鎖屏 PIN 碼、密碼和解鎖圖案等敏感信息。
zLabs 研究團隊重點指出,RatHat 最大的特性是引入了 AI 識別機制,其會將實時捕捉到的受害者設備界面以 XML 形式排版,之後發送給「一款報告中未公開名稱的熱門 AI 助手」進行分析,相應 AI 模型會根據黑客的要求識別指定界面元素的中心座標、判斷元素實際顯示的文字,並返回諸如 SCROLL_DOWN 等導航指令,以便黑客快速分析 / 操作受感染設備。
研究人員同時指出,RatHat 還會主動阻止用戶卸載惡意軟件。當用戶打開卸載確認界面時,惡意軟件會攔截相關操作並取消卸載流程,隨後顯示一個僞造的卸載界面,並通過虛假的錯誤信息誤導用戶。
除此之外,研究人員還發現 RatHat 內置多種反分析機制,例如篡改 APK 容器、使用體積高達 61MB 的異常 Android Manifest 文件,以及加入無效 DEX 僞指令,試圖干擾安全研究人員和分析工具對惡意軟件進行逆向分析,相比傳統腳本式自動化惡意腳本更難被安全軟件識別。