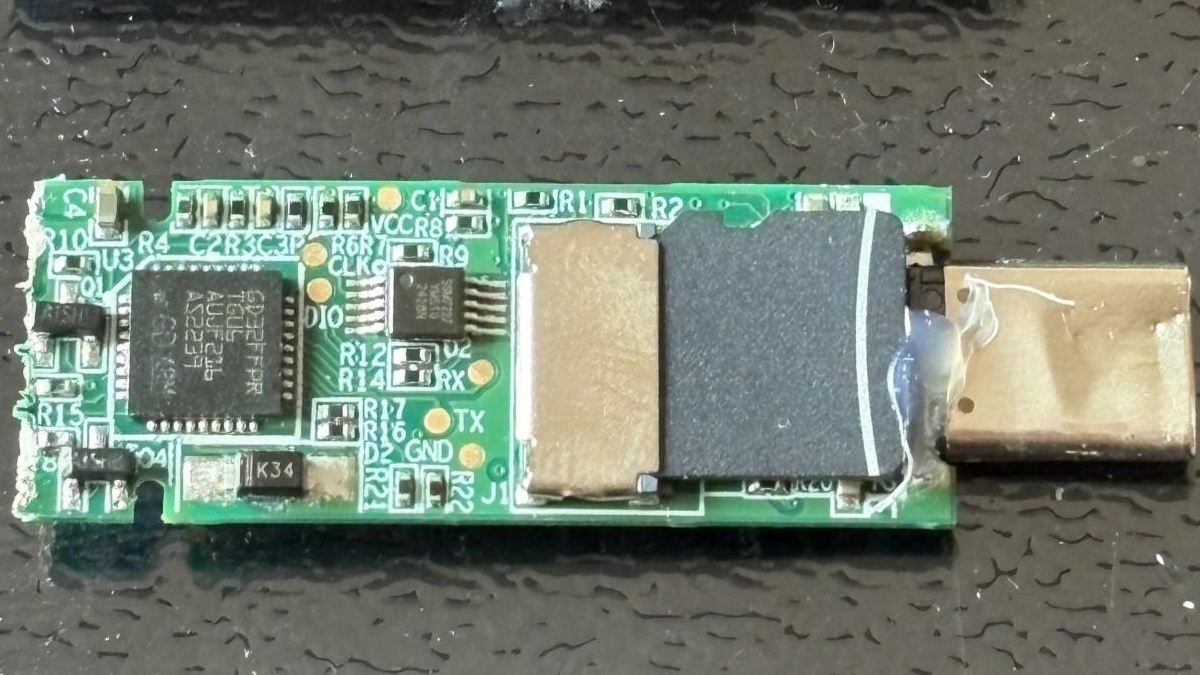
鳳凰網科技訊 北京時間11月2日,據科技媒體Tom’s Hardware報道,安全研究人員發現,一款宣稱採用AES-256加密技術的聯想ThinkPlus FU100指紋U盤,內部存儲數據的SD卡實際上並未加密。拿到設備的人只需拆開外殼,就可能繞過指紋識別讀取數據。
安全研究員Xusheng Li去年對FU100進行拆解,並在今年3月的一場會議上介紹了研究結果。他發現,這款U盤的指紋識別功能僅用於控制USB連接,存儲卡上的數據以明文保存。
Li將FU100形容為「裝在花哨外殼裏的SD卡」。他認為,這一案例說明,部分產品所宣稱的「硬件安全」可能只是營銷。
聯想隨後針對FU100、FU200、TU800 U盤以及TSD303移動固態硬盤發布了修復方案。用戶需要撥打中國服務熱線,選擇寄回設備更換或等待現場固件升級。聯想建議用戶提前備份數據,並強烈建議在寄回設備前擦除其中的數據。
聯想將相關安全公告的嚴重程度評為高。公告涉及的三個漏洞中,有一個與配置軟件有關,可能允許已登入的本地用戶繞過設備認證,錄入未經授權的指紋。
Li還在聯想TSD303移動固態硬盤上發現了另一處漏洞。與FU100不同,TSD303上的數據經過了加密,但硬盤此前會通過USB連接,以明文形式將正確密碼發送給軟件進行比對,密碼可能因此被截獲。
首個修復方案在漏洞報告約三個月後推出,但研究人員發現,該方案使用的加密密鑰可由類似時間戳的數值推導出來,仍無法在設備被盜時有效保護數據。去年晚些時候推出的後續修復,讓硬盤自行校驗用戶輸入的密碼,正確密碼不再離開設備。
報道稱,同一套軟件開發工具包還被多家廠商的另外九款設備使用,其中多數產品也可能向具備相應技術能力的攻擊者泄露密碼。研究人員還發現,另外兩款設備將未加密的數據保存在microSD卡上。Li展示的幻燈片中,相關廠商名稱已被遮蓋。
在近期一項藉助人工智能的後續研究中,Li使用OpenAI的編程工具Codex,配合其僱主開發的逆向工程工具,測試其他廠商的存儲產品和保護軟件。
報道稱,Codex在約7分鐘內攻破了朗科(Netac)的一款工具,發現程序中內置了固定密鑰,用戶密碼還被寫入診斷日誌。截至Li今年3月演講時,朗科尚未發布補丁。報道沒有說明該產品目前是否已經修復。
研究還涉及兩款文件複製保護產品。這類產品允許接收者查看文件,但試圖阻止其複製內容。Codex在約26分鐘內重建了KakaSoft USB Copy Protection程序生成的密碼,並在沒有用戶密碼的情況下解密了一個測試文件。Nexcopy的Copy Secure保護機制則在約10分鐘內被攻破。
此外,Li在SecZure的YutianDun產品中發現了兩個隱藏賬戶,其密碼較為簡單。報道稱,這些賬戶被Li稱為「後門」,但不能據此認定廠商存在惡意意圖。
Li表示,他沒有提前向KakaSoft、Nexcopy或SecZure通報相關發現。他認為,已經落入攻擊者手中的U盤很難被召回或更新。
他同時舉出一款開源U盤作為正面案例。儘管該設備同樣使用microSD卡,但它正確實現了加密,並通過用戶密碼生成密鑰。攻擊者單獨讀取存儲卡,無法直接獲取其中的數據。(編輯/於雷)
更多一手新聞,歡迎下載鳳凰新聞客戶端訂閱鳳凰網科技。想看深度報道,請微信搜索「鳳凰網科技」。