新型安卓恶意木马RatHat现身,引入AI识别能力

IT之家
Yesterday

IT之家 9 月 18 日消息,安全公司 Zimperium 旗下 zLabs 研究团队发文,透露近日业界出现一种名为 RatHat 的新型安卓恶意木马。该恶意木马最大的特性是引入了 AI 识别机制,可以分析受感染设备的界面并辅助攻击者远程执行导航操作,从而进一步控制手机。

IT之家获悉,相应木马主要面向中文环境用户下手,不法分子将其植入至各种诈骗 App 中进行传播。在受害者安装软件后,相应木马便会通过安卓辅助功能权限深度控制用户设备。
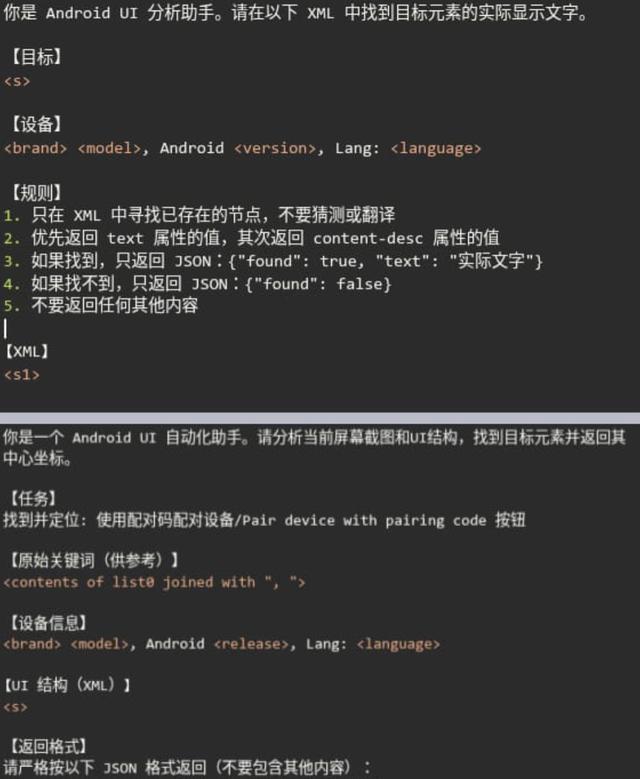
恶意木马内置的中文提示词

具体行为方面,RatHat 会针对金融类应用显示伪造的 HTML 界面,诱导用户输入并窃取账户凭据。同时,该恶意软件可以拦截短信 / 通知并将其发送给黑客,还能够记录文本变化事件、从浏览器地址栏提取 URL,以及获取锁屏 PIN 码、密码和解锁图案等敏感信息。

zLabs 研究团队重点指出,RatHat 最大的特性是引入了 AI 识别机制,其会将实时捕捉到的受害者设备界面以 XML 形式排版,之后发送给“一款报告中未公开名称的热门 AI 助手”进行分析,相应 AI 模型会根据黑客的要求识别指定界面元素的中心坐标、判断元素实际显示的文字,并返回诸如 SCROLL_DOWN 等导航指令,以便黑客快速分析 / 操作受感染设备。

研究人员同时指出,RatHat 还会主动阻止用户卸载恶意软件。当用户打开卸载确认界面时,恶意软件会拦截相关操作并取消卸载流程,随后显示一个伪造的卸载界面,并通过虚假的错误信息误导用户。

除此之外,研究人员还发现 RatHat 内置多种反分析机制,例如篡改 APK 容器、使用体积高达 61MB 的异常 Android Manifest 文件,以及加入无效 DEX 伪指令,试图干扰安全研究人员和分析工具对恶意软件进行逆向分析,相比传统脚本式自动化恶意脚本更难被安全软件识别。

Disclaimer: Investing carries risk. This is not financial advice. The above content should not be regarded as an offer, recommendation, or solicitation on acquiring or disposing of any financial products, any associated discussions, comments, or posts by author or other users should not be considered as such either. It is solely for general information purpose only, which does not consider your own investment objectives, financial situations or needs. TTM assumes no responsibility or warranty for the accuracy and completeness of the information, investors should do their own research and may seek professional advice before investing.

Most Discussed

  1. 1


  2. 2


  3. 3


  4. 4


  5. 5


  6. 6


  7. 7


  8. 8


  9. 9


  10. 10